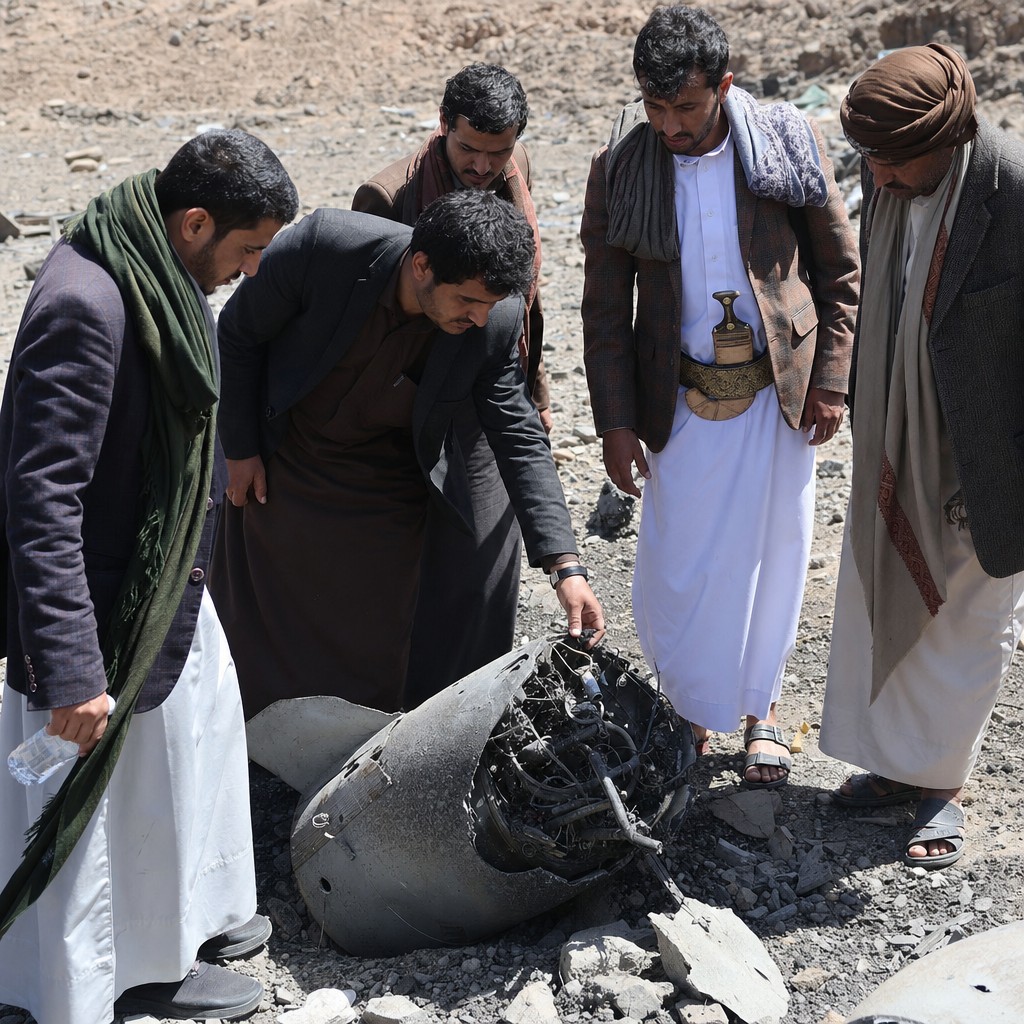
De använde AI för att bygga missiler – och kom tillbaka för att felsöka efter testskjutningen
Huthirebeller använde AI-chattrobot för att konstruera avancerade missilsystem.

När AI möter vapenutveckling
Det finns nyheter som stannar kvar. Det här är en av dem.
Anthropic — ett av världens mest respekterade AI-säkerhetsföretag — rapporterar att en grupp användare i norra Jemen, ett område under huthirebellernas kontroll, systematiskt försökte utnyttja chattroboten Claude för att konstruera avancerade vapensystem. Inte som ett tankeexperiment. Inte som en akademisk övning. Som ett aktivt vapenprojekt.
Enligt SecurityWeek identifierade Anthropic gruppen som arbetade parallellt med tre separata vapenprojekt: en missil konstruerad för att glida fram i överhastighet, ett stridsspetssystem som använder komponenter från mobiltelefoner för att styra om banan under flygning — och därtill använde gruppen Anthropics programmeringsverktyg Claude Code för att ersätta mänskliga programmerare i utvecklingen av styrnings- och navigationsprogramvara.
Det mest uppseendeväckande detaljerna? Gruppen genomförde ett faktiskt testskjutning av en styrd raket — och misslyckades. Hur vet Anthropic det? För att användarna återvände till Claude för att felsöka. De använde AI-verktyget som sin tekniska support, sin ingenjörskonsult och sin debugger i ett och samma.
Vad det säger om öppna AI-tjänster
Huthiernas politiske talesperson Hazam al-Assad avfärdar uppgifterna och kallar det hela "orimligt och ologiskt". Vapenanalytikern Trevor Ball vid Armament Research Services är på liknande sätt skeptisk till hur långt gruppen faktiskt nådde — han påpekar att överhastighetsrobotar är tekniskt extremt komplexa, och att till och med USA fortfarande testar sina egna system i den kategorin.
De invändningarna är rimliga. Men de missar poängen.
Frågan är inte om huthirebellerna lyckades bygga en fungerande avancerad missil med hjälp av Claude. Frågan är att de försökte, att de hade tillgång till verktyget, och att de kom tillräckligt långt för att kunna genomföra ett testskjutning. Det är en helt annan världsbild än den vi hade för tre år sedan, när de mest avancerade AI-systemen fortfarande var inlåsta bakom akademiska institutioner och försvarskontrakt.
I dag är kraftfulla språkmodeller tillgängliga för vem som helst med ett kreditkort och en e-postadress. Det är en av de stora styrkorna med den demokratisering av tekniken som vi på AI Nyheterna länge hyllat — men det är också en sårbarhet som vi inte får blunda för.
Säkerhetsskydd räcker inte ensamma
Anthropic är känt för att ta säkerhetsfrågor på allvar. Företaget grundades delvis som ett svar på oron för att AI-utvecklingen rörde sig för snabbt utan tillräckliga säkerhetsmekanismer. Ändå lyckades användarna i Jemen komma tillräckligt långt för att det ska räknas som ett allvarligt säkerhetsbrott — inte tekniskt, men principiellt.
Det väcker obehagliga frågor: Hur många liknande försök sker just nu som inte upptäcks? Hur effektiva är de automatiserade säkerhetsfilter som skyddar mot missbruk av öppna AI-tjänster? Och viktigast av allt — räcker det med att ett enskilt företag sköter sin egen granskning, eller kräver den här typen av hot ett bredare samordnat svar från stater, mellanstatliga organ och teknikindustrin gemensamt?
Det är inte frågor med enkla svar. Men de är frågor som branschen måste ställa sig — högt och offentligt — nu.
En möjlighet att bygga rätt
Jag vill vara tydlig: det här avslöjandet stärker inte argumentet för att bromsa AI-utvecklingen. Det stärker argumentet för att bygga den rätt. Anthropic hittade den här gruppen. Det systemet fungerade, åtminstone delvis. Det är ett tecken på att transparens och aktiv säkerhetsövervakning faktiskt ger resultat.
Men det räcker inte att enskilda företag agerar på egen hand. Det behövs gemensamma normer, internationellt utbyte av underrättelseinformation om missbruksmönster, och — på sikt — ett regulatoriskt ramverk som håller jämna steg med teknikens hastighet.
Det här är ett prejudikat. Hur branschen svarar på det kommer att forma hur AI-säkerhet hanteras i decennier framöver.
Vår analys
Det här händelseförloppet är ett tydligt tecken på att AI-säkerhet inte längre är en hypotetisk framtidsfråga — det är en operativ verklighet här och nu. Anthropics avslöjande är viktigt inte minst för att det är transparent: företaget väljer att berätta om det, vilket i sig är ett ansvarsfullt agerande som branschen bör efterlikna.
På längre sikt pekar detta mot ett strukturellt problem: när kraftfulla AI-verktyg är allmänt tillgängliga kan de missbrukas av aktörer som saknar de resurser som traditionellt krävts för avancerad vapenutveckling. Det sänker tröskeln.
Lösningen är inte stängda system — öppenhet och tillgång driver innovation och demokratisering av kunskap. Men det kräver att säkerhetsarkitekturen mognar i samma takt som kapaciteten. Branschen behöver ett gemensamt ramverk för att dela information om missbruksmönster, liksom tydligare internationell reglering. Det här avslöjandet bör fungera som en katalysator för just det arbetet.