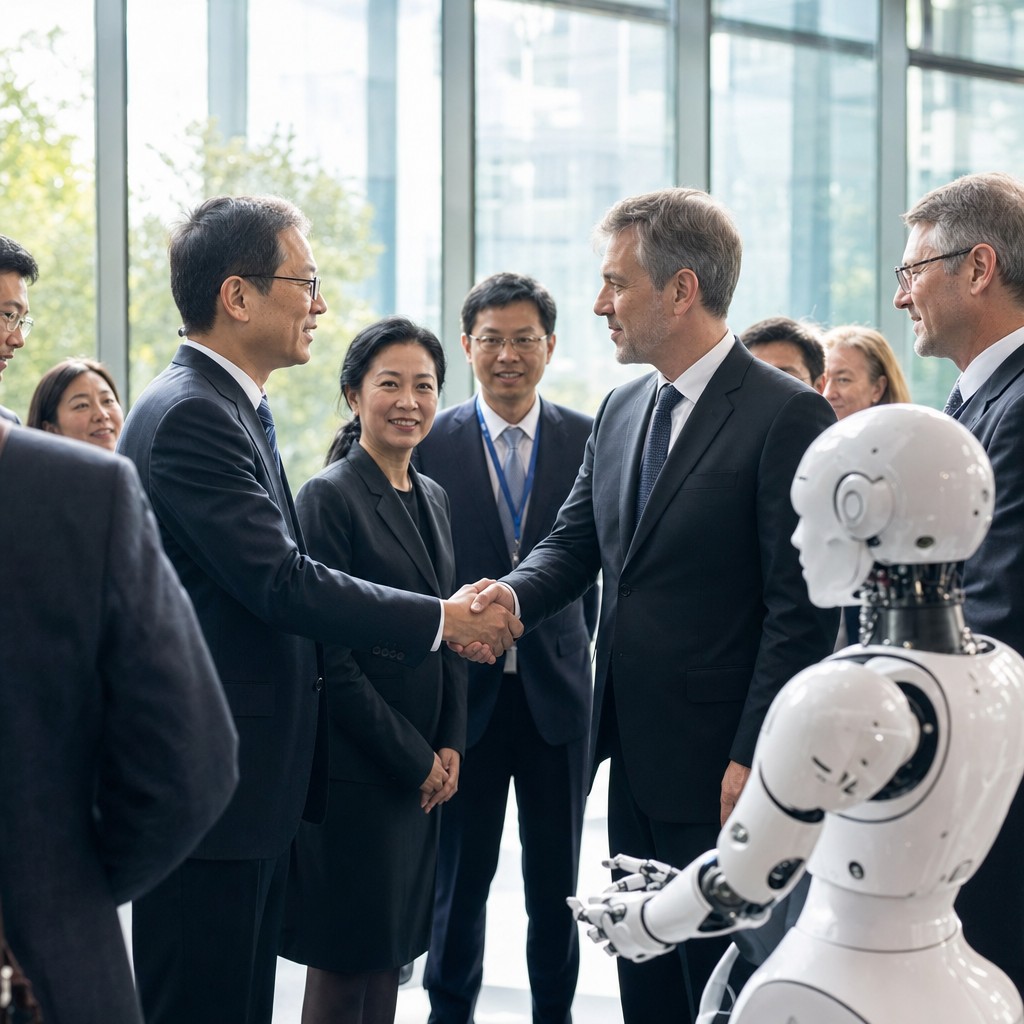
USA och Kina sluter AI-pakt – och inne på företagen behandlas redan AI-agenter som personal
USA och Kina enas om AI-varningssystem medan företag behandlar AI-agenter som anställda.

Rivalerna möts – och det är större än det låter
När USA och Kina, två nationer som de senaste åren ägnat sig åt att blockera varandras tillgång till halvledare och avancerad datateknik, väljer att samarbeta kring AI-säkerhet är det inte en rutinnyhet. Det är ett tektoniskt skifte.
Enligt Breakit har toppolitiker från de båda stormakterna enats om att inrätta ett gemensamt varningssystem för AI-incidenter med potential att hota nationell säkerhet – detta bara dagarna inför det väntade toppmötet mellan Donald Trump och Xi Jinping. Tanken är att länderna ska dela information om AI-händelser som riskerar att eskalera till säkerhetspolitiska kriser, och därigenom minska risken för missförstånd drivna av automatiserade system.
Låt oss vara ärliga: ett gemensamt varningssystem löser inte allt. Men som prejudikat betraktat är det anmärkningsvärt. Det signalerar att båda sidor, oavsett hur hårt de konkurrerar på marknaden, inser att okontrollerade AI-system kan skapa situationer som ingen vinner på. Det är pragmatism på högsta nivå – och pragmatism är ofta startpunkten för verklig förändring.
Domedagsprofeter mot ingenjörerna – vem ska vi lyssna på?
Parallellt med det diplomatiska genombrottet pågår en annan, minst lika het debatt. Breakit rapporterar om den djupa klyfta som vuxit fram mellan dem som varnar för att AI utgör ett existentiellt hot mot mänskligheten och de ingenjörer och forskare som dagligen bygger systemen hos aktörer som OpenAI, Meta och DeepMind – och som i stor utsträckning avfärdar undergångsscenariona som överdrivna.
Det är en klyfta som bör tas på allvar, men av rätt anledningar. Kritiker påpekar att branschens avvisande hållning kan vara ett uttryck för kollektivt önsketänkande – det är svårt att förhålla sig objektivt till risker med teknik man tjänar på att bygga. Andra menar tvärtom att de med djupast teknisk förståelse har bäst förutsättningar att bedöma vad som faktiskt är realistiskt.
Jag tror att sanningen, som så ofta, är mer komplex än någon av sidorna medger. Både naiv optimism och katastrofprofetior är dåliga vägvisare för politik och investeringar. Det vi behöver är strukturerad osäkerhet – alltså system för att fatta beslut trots att vi inte vet exakt hur riskerna ser ut. Det USA-Kina-avtalet är faktiskt ett steg i just den riktningen.
Agenten i organigrammet – och vem som bär ansvaret
Men medan stormakterna förhandlar och experterna debatterar pågår en förändring som är närmast omärklig i sin vardaglighet – och kanske just därför mer genomgripande än någon av de andra.
Computer Sweden lyfter en tankeväckande utveckling: när AI-agenter kan uppdatera register, utfärda återbetalningar och agera i flera företagssystem samtidigt börjar många IT-ledare tala om dem i termer av anställda snarare än mjukvara. Harvard Business Review har till och med förordat att företag ger sina agenter definierade roller, befogenheter och revisionsspår – ja, till och med namn och arbetsbeskrivningar.
Metaforen är lockande. Men den är också farlig.
En studie med över 1 200 chefer, som Computer Sweden refererar till, visar att när AI betraktas som en medarbetare tar chefer med erfarenhet av agentbaserad AI mindre personligt ansvar för resultaten. De eskalerar fler problem och missar fler fel. Redan idag uppger 31 procent av de tillfrågade att deras företag ser AI som en teamkamrat eller anställd, och 23 procent anger att agenter förekommer i organisationsscheman.
IDC-analytikern Amy Loomis sätter fingret på kärnfrågan: ansvarsskyldighet är kopplat till egenskaper som är unikt mänskliga. En agent kan efterlikna ett företags kulturella språk utan att förstå dess värderingar. Tillståndet att komma åt data kan delegeras – men ansvaret för vad som görs med den åtkomsten kan det inte.
Detta är inte ett argument mot AI-agenter. Det är ett argument för att vi måste bli bättre på att äga dem – inte antropomorfisera dem.
Vår analys
De tre rörelserna vi ser just nu – geopolitiskt samarbete kring AI-säkerhet, oenighet om risknivåer och en tyst organisatorisk omvälvning i företagen – hänger ihop på ett sätt som sällan diskuteras samlat.
Den verkliga utmaningen är inte tekniken i sig, utan styrningen av den. USA-Kina-avtalet visar att det går att bygga gemensamma ramverk även mellan rivaler. Debatten om existentiella risker visar att vi saknar gemensamt språk för att bedöma dem. Och forskningen om AI-agenter i organigrammet visar att ansvaret redan börjar lösas upp i organisationerna – långt innan lagstiftningen hunnit ifatt.
Min bedömning: det närmaste årtiondet kommer inte att handla om huruvida AI är farlig, utan om vem som tar ansvar när något går fel. De företag och länder som löser den frågan – tydligt, strukturerat och ärligt – kommer att vinna förtroendet som är grunden för all framgångsrik AI-omställning.