Sju år från brott till dom – men rättvisan hinner ändå ikapp cyberbrottslingarna
Sju år efter brotten hinner rättvisan ändå ikapp en cyberbrottsling med miljonutpressning.

Rättvisan hinner ikapp – men sent
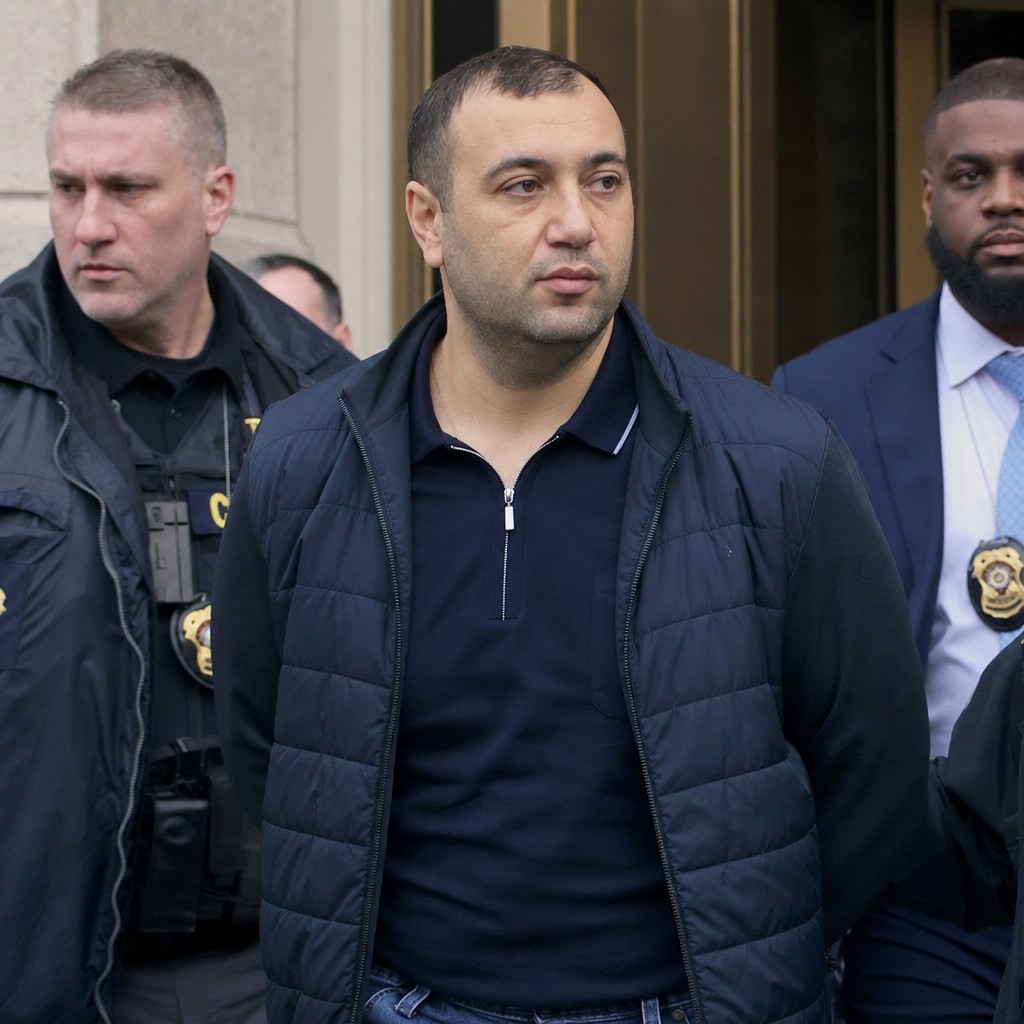
Det tog år. Men nu är Karen Vardanyan dömd.
Den 35-årige armeniske medborgaren har av en federal domstol i USA tilldelats två års fängelse för sin delaktighet i utpressningsattacker med det ökända skadeprogrammet Ryuk – ett av de mest destruktiva utpressningsverktygen under det tidiga 2020-talet. Enligt rapportering från SecurityWeek greps Vardanyan i Ukraina så sent som i april 2025, utlämnades till USA i juni samma år och erkände sig skyldig i juli 2026. Attackerna han medverkade i ägde rum redan mellan mars 2019 och juni 2020.
Det är en tidslinje som säger något viktigt: internationell rättsskipning mot cyberbrottslingar är möjlig, men den är långsam. Sju år från brott till dom är ingen seger att skryta med – men det är ändå en seger.
Vardanyan bedöms ha agerat som en så kallad ansluten aktör, det vill säga någon som utnyttjar ett färdigutvecklat skadeprogram snarare än att själv bygga infrastrukturen. Det är en distinktion som speglar hur organiserad cyberbrottsligheten har blivit: uppdelad i roller, specialiserad, skalbar. Han pressade offer på sammanlagt över en miljon dollar och åläggs nu att betala drygt 1,2 miljoner dollar i ersättning till drabbade.
Fallet är inte unikt. SecurityWeek noterar att en ukrainsk utvecklare bakom utpressningsprogrammet Conti nyligen dömdes till fyra års fängelse – ytterligare ett tecken på att de internationella samarbetsmekanismerna börjar ge utdelning.
Sjukvården i skottlinjen – återigen
Medan rättsprocesser mot gårdagens brottslingar rullar på, fortsätter dagens angripare att hitta nya vägar in.
Det amerikanska sjukvårdsföretaget Astrana Health bekräftar, enligt SecurityWeek, att privat och konfidentiell information stulits från företagets servrar. Intrånget skedde inte via tekniska sårbarheter i koden – utan via människan. Angriparna utgav sig för att vara Astrana Health-personal och förfalskade företagets huvudtelefonnummer för att manipulera medarbetare att ge dem systemåtkomst.
Det kallas social manipulering, och det är lika gammalt som bedrägeri självt. Det som är nytt är kontexten: ett sjukvårdsbolag som hanterar läkares administrativa tjänster – fakturering, ersättningshantering, känsliga patientuppgifter – är ett högvärdigt mål med låg tolerans för driftsavbrott och hög tolerans för att betala för att problemen ska försvinna.
Astrana Health reagerade metodiskt: externt cybersäkerhetsföretag anlitades, myndigheter underrättades, inloggningsuppgifter återställdes, fjärråtkomstverktyg begränsades och vissa system byggdes om från säkra säkerhetskopior. Företaget har även anmält händelsen till den amerikanska finansinspektionen SEC. Utredningen pågår fortfarande, och det är ännu oklart exakt vilken typ av uppgifter – patientuppgifter, affärshemligheter, ekonomiska data eller immateriella rättigheter – som röjts.
Samma mönster, olika skepnader
Dessa två fall är ytligt sett olika: det ena handlar om teknisk utpressning med skadeprogram, det andra om mänsklig manipulation. Men under ytan delar de ett och samma fundament.
Cyberbrottslighet är i dag en affärsmodell. Den har leverantörskedjor, anslutna aktörer, supportfunktioner och specialiserade roller. Den riktar sig mot organisationer med begränsad motståndskraft och maximal betalningsvilja – och sjukvården är, tragiskt nog, ett perfekt mål.
Domen mot Vardanyan är ett välkommet prejudikat. Den visar att gränslös brottslighet inte är straffri brottslighet – bara fördröjd rättvisa. Men för varje Vardanyan som döms finns det aktörer som opererar vidare, anpassar sig och bygger nästa generations verktyg.
För företag och organisationer som vill ta sin digitala motståndskraft på allvar är lärdomen tydlig: den svagaste länken är sällan tekniken. Den är människan. Och det kräver investeringar i utbildning, beredskapsplaner och en säkerhetskultur som inte behandlar cyberhot som IT-avdelningens ensamma ansvar.
Vår analys
De här fallen illustrerar en viktig mognadsfas i kampen mot cyberbrottslighet: rättsväsendet börjar leverera resultat, men takten är fortfarande otillräcklig i förhållande till hotbildens utveckling.
Domen mot Vardanyan är ett steg i rätt riktning och skickar en signal om att internationellt samarbete fungerar – åtminstone ibland. Men sjuårsglappet mellan brott och dom är en sårbarhet i sig. Cyberbrottslingar räknar med det.
Astrana Health-fallet är på många sätt mer oroande, eftersom det visar att teknisk säkerhet inte räcker. Angriparna behövde inga avancerade verktyg – bara ett förfalskat telefonnummer och social fingerfärdighet. Det är ett påminnelse om att framtidens säkerhetsstrategi måste vara lika mycket kulturell som teknisk.
För framåtblickande organisationer är detta en tydlig signal: investera i medarbetarutbildning, simulerade manipuleringsövningar och tydliga rutiner för identitetsverifiering. Den som väntar på att reglering ska tvinga fram förändringen väntar för länge.