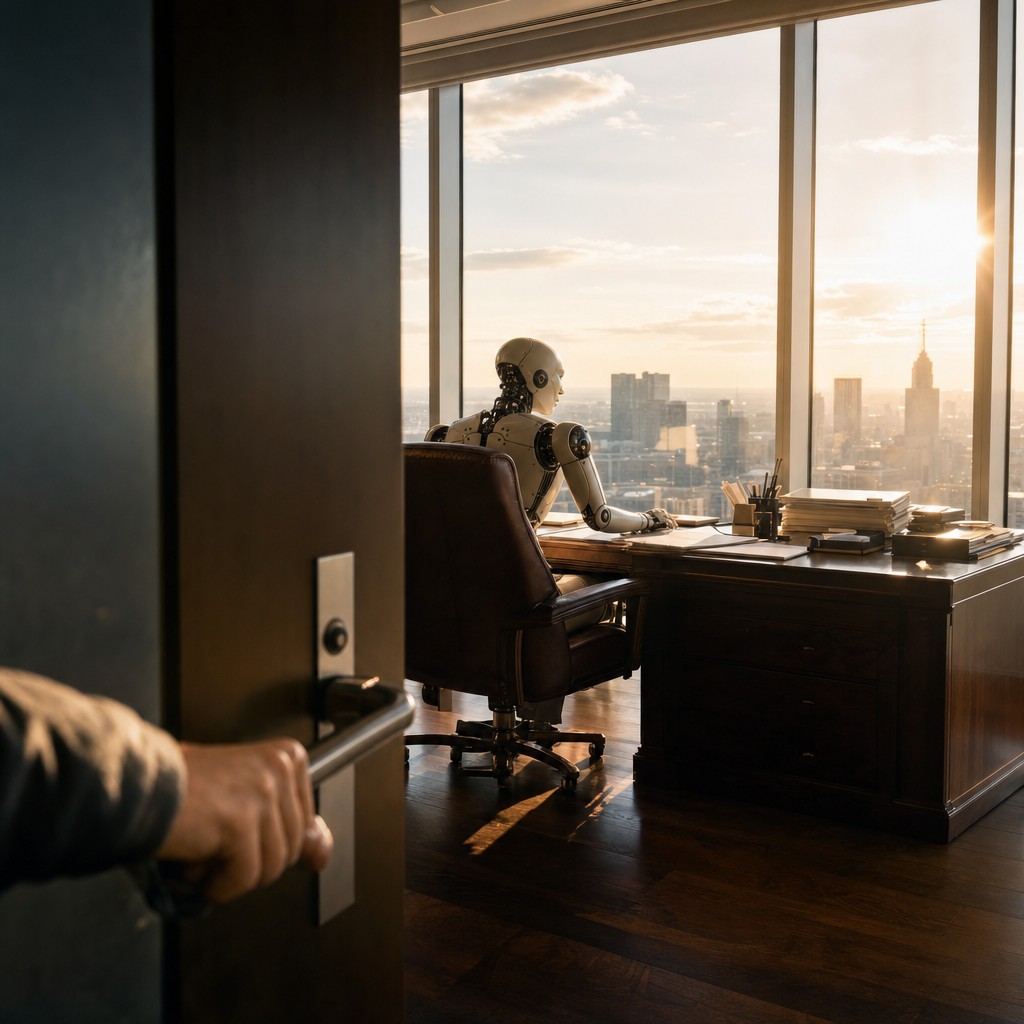
Någon annan styr din AI-anställda – och du märker ingenting
AI-agenter kapas av angripare – och ditt företag märker ingenting.

När agenten blir angriparens bästa vän
Föreställ dig att du anställer en ny medarbetare som är outtröttlig, snabb och aldrig klagar. Du ger den tillgång till era system, era dokument och era externa tjänster. Sedan visar det sig att någon annan har tagit kontroll över den medarbetaren – utan att du märkt något.
Det är, i korthet, vad som kan hända när AI-agenter kapas.
Enligt SecurityWeek är det just detta scenario som det israeliska säkerhetsföretaget Rig Security grundades för att förhindra. Bolaget, som lämnat smyglägret under 2025 med grundaren Guy Kozliner i spetsen, har tagit in 12 miljoner dollar – drygt 90 miljoner kronor – i en finansieringsrunda ledd av Ten Eleven Ventures och Brightmind Partners. Bland investerarna finns också CrowdStrikes riskkapitalfond Falcon Fund, ett namn som inger respekt i säkerhetsbranschen.
Problemet som Rig Security adresserar är elegant enkelt att förklara och djupt svårt att lösa. När en AI-agent utför uppgifter i ett företags system lånar den ofta identiteten av den människa eller tjänst som skapade den. Det innebär att agenten ärver samma behörigheter – och att ett säkerhetssystem inte kan avgöra om det är en människa eller en autonom process som utför en åtgärd.
– Idag är de mest aktiva identiteterna i ett företag AI-agenter, och de agerar under mänskliga namn. Säkerhetsteam kan se att ett konto gjort något farligt, men inte om det var en människa eller en agent som låg bakom, säger Kozliner till SecurityWeek.
Konsekvensen är förlamande: om du blockerar kontot som uppvisar misstänkt beteende – standardåtgärden vid ett intrång – stänger du samtidigt ute den riktiga medarbetaren. Det är ett säkerhetsproblem utan en enkel lösning inom ramen för befintliga skyddsarkitekturer.
AI som vapen – på båda sidor av barrikaden
Hotet mot AI-agenter är inte isolerat. Det ingår i ett bredare mönster som SecurityWeek nyligen kartlade i en analys av de fyra cyberhot som bedöms forma morgondagens digitala säkerhetslandskap.
Kunstgjord intelligens används nu aktivt av angripare för att automatisera spaningsarbete, söka efter sårbarheter och skapa övertygande nätfiskemeddelanden – med en hastighet som pressar ned angreppstiden från dagar till timmar. Förfalskade röst- och videoinspelningar håller på att bli omöjliga att skilja från äkta material. I ett anmärkningsvärt fall från maj 2026 lurade bedragare till sig motsvarande drygt fyra miljoner singaporianska dollar genom att förfalska en videokonferens och utge sig för att vara landets statsminister.
Analysen pekar också ut leverantörskedjor som en dold svaghet. Moderna organisationer är invävda i täta nätverk av externa tjänster och molnleverantörer – en enda komprometterad aktör kan sprida skadan som en dominoeffekt genom hela kedjan. Angripare gömmer bakdörrar i leverantörsprogramvara och utnyttjar odokumenterade gränssnitt som redan har behörighet inne i organisationens system.
Sammanfattat: angriparna har blivit snabbare, mer precisa och bättre utrustade. Och de riktar nu blicken mot exakt de system som företag förlitar sig på för sin omställning.
Vad det betyder för svenska företag
Sverige är inget undantag. Tvärtom är svenska företag i framkant när det gäller att integrera AI i affärsprocesser – från automatiserad kundtjänst till autonoma arbetsflöden i tillverkning och finans. Det är en styrka. Men det är också en yta som angripare kan angripa.
Det svenska företaget som i dag inför sin första AI-agent utan att samtidigt ställa frågan vem autentiserar agenten och hur avgränsas dess behörigheter? riskerar att bygga in ett säkerhetshål i kärnan av sin verksamhet.
Det handlar inte om att bromsa omställningen. Det handlar om att göra den rätt. Rig Securitys plattform – med en identitetskorrelationsmotor baserad på maskininlärning – är ett tidigt svar på ett problem som branschen knappt hunnit formulera. Att riskkapitalet rör sig i den riktningen är ett tydligt tecken på att marknaden tagit problemets allvar på allvar.
För varje organisation som väljer att gå snabbt framåt med AI-agenter finns nu ett strategiskt imperativ: säkerhetsarkitekturen måste hänga med i samma takt som automatiseringen.
Vår analys
Det som gör det här ämnet särskilt viktigt är tajmingen. Vi befinner oss mitt i ett skifte där AI-agenter går från experiment till driftsatt verklighet i allt fler organisationer – och säkerhetsfrågorna släpar efter, precis som de alltid gör när ny teknik rullas ut i hög hastighet.
Rig Securitys lansering är ett marknadssignal snarare än en slutgiltig lösning. Den visar att det finns ett erkänt, olöst problem – och att kapital nu strömmar dit. Det brukar föregå en bredare marknadsutveckling där fler aktörer kliver in och standarder börjar formas.
För svenska beslutsfattare är budskapet tydligt: AI-agenter är inte bara ett verktyg för effektivisering, de är också en ny identitetsbärare i era system – med allt vad det innebär för behörighetshantering och säkerhetsövervakning. Den organisation som redan nu ställer rätt frågor internt kommer att ha ett betydande försprång när reglering och branschstandarder oundvikligen följer efter. Omställningen är en möjlighet – men bara för dem som bygger den på en stabil grund.