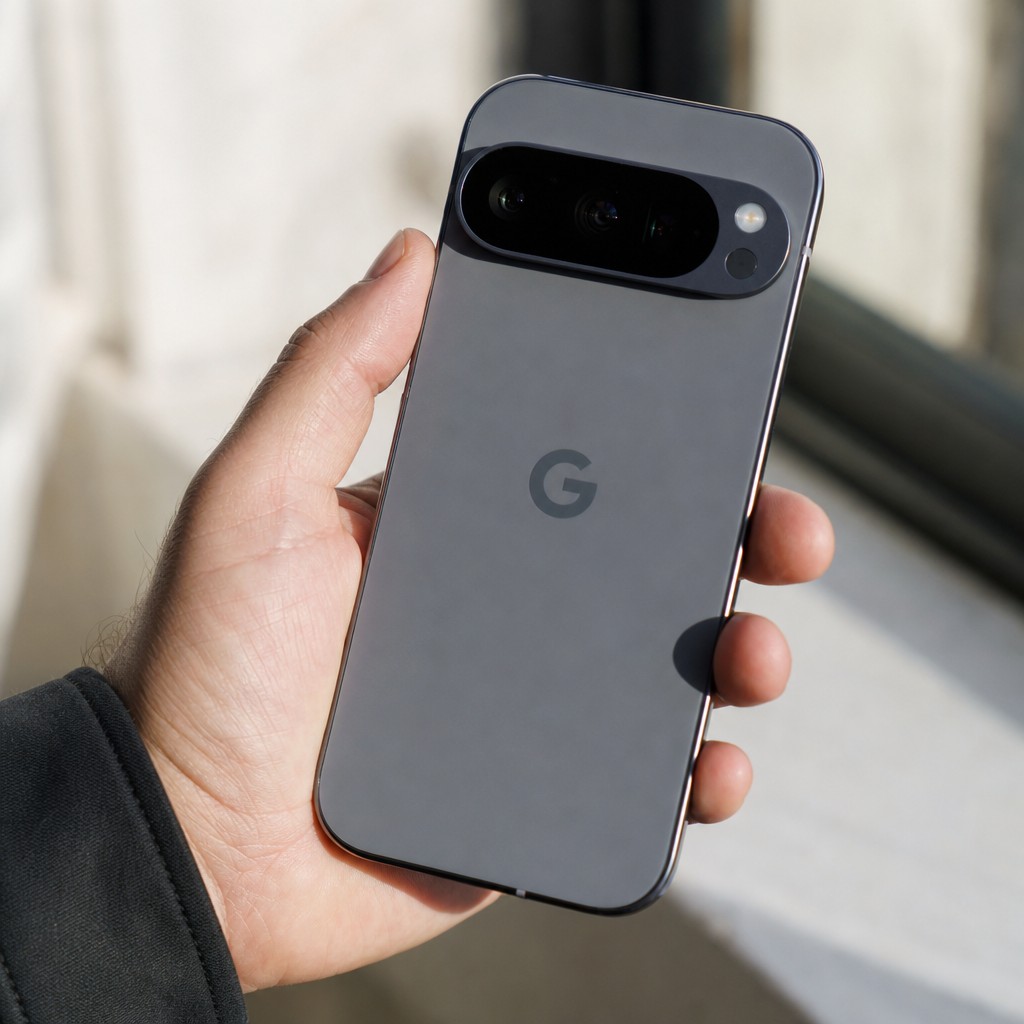
USA slog ut kinesiska spionverktyg — och etiska hackare tjänade miljoner på att knäcka Googles Pixel 10
USA slog ut kinesiska spionverktyg medan etiska hackare knäckte Googles nyaste telefon.

Statshackare möter motstånd
Det är sällan man får se hur cyberförsvaret faktiskt fungerar i praktiken. Men förra veckan gav amerikanska myndigheter en ovanligt tydlig inblick: två avancerade hackningsverktyg kopplade till det kinesiska säkerhetsföretaget Integrity Technology Group har slagits ut, rapporterar SecurityWeek.
Verktygen heter MicroScan och FishHub, och tillsammans utgör de ett komplett anfallspaket. MicroScan, ett Pythonbaserat verktyg som varit aktivt sedan åtminstone 2017, användes för att kartlägga och söka igenom målsystems nätverk — med hjälp av ett botnät byggt på en variant av det välkända skadeprogrammet Mirai. FishHub tog vid därifrån: det gav angriparna möjlighet att på distans ta sig in i nätverk, söka efter specifika filer och stjäla dem.
Listan på drabbade är lång och geografiskt spridd: ett amerikanskt elbolag, japanska och polska flygplatser, taiwanesiska infrastrukturorganisationer och minst 20 taiwanesiska universitet. Det är inte amatörverksamhet — det är systematisk, statsstödd underrättelseinhämtning mot kritisk infrastruktur.
Amerikanerna beslagtog ett antal domäner som användes för att komma åt verktygen, och en gemensam säkerhetsrapport har publicerats av myndigheter i USA, Storbritannien, Australien, Kanada, Japan, Nya Zeeland och Spanien. Det är ett ovanligt brett internationellt samarbete, och det signalerar att dessa hot tas på stort allvar långt utanför Washington.
Etiska hackare som skyddsänglar
Medans statliga aktörer kämpar om kontroll i det dolda pågår en annan form av säkerhetsarbete i ljuset — och den är minst lika viktig. Säkerhetstävlingen Pwn2Own i Irland avslutades nyligen med att deltagande säkerhetsforskare samlade in drygt 12 miljoner kronor i prispengar för att ha avslöjat okända säkerhetsbrister i allt från mobiltelefoner till molntjänster och AI-verktyg.
Den i särklass mest lönsamma måltavlan var Google Pixel 10. Tre separata team tjänade tillsammans över 5,6 miljoner kronor på att knäcka telefonen — helt lagligt, och med Googles välsignelse.
Det mest imponerande prestationen stod laget Ikotas Labs för. De kedjelänkade flera säkerhetsbrister och lyckades fjärrstyra en Pixel-telefon utan att fysiskt röra den — ett så kallat fullständigt fjärrutnyttjande. Det gav dem hela förstapriset på 3 miljoner kronor. Två andra team fick lägre ersättning: ett av dem gick delvis miste om sin belöning eftersom deras metod byggde på en redan känd sårbarhet.
Det är värt att stanna upp vid vad det här egentligen innebär. Dessa sårbarheter existerade redan i din telefon. Skillnaden är om de hittas av välvilliga forskare som rapporterar dem till tillverkaren — eller av statsstödda angripare som utnyttjar dem i det tysta.
Två sidor av samma mynt
Det är lätt att se dessa två nyheter som separata händelser, men de berättar egentligen samma historia: kampen om digital säkerhet intensifieras, och verktygen på båda sidor blir allt mer sofistikerade.
På den offensiva sidan ser vi statsstödda aktörer med välfinansierade verktygslådor, långsiktiga strategier och förmåga att operera i åratal utan att upptäckas. MicroScan har trots allt varit aktivt sedan 2017 — det är åtta år av kartläggning mot kritisk infrastruktur.
På den defensiva sidan ser vi ett växande ekosystem av etiska säkerhetsforskare, internationella myndighetssamarbeten och tävlingsformat som Pwn2Own — som faktiskt fungerar som ett incitamentssystem för att hitta och täppa till hål innan de missbrukas.
AI spelar en allt större roll i båda lägren. Automatiserad sårbarhetsskanning, mönsterigenkänning i nätverkstrafik och AI-assisterad kodanalys används numera lika gärna för att angripa system som för att försvara dem. Det gör hastigheten på hela det här spelet högre — och det ställer allt hårdare krav på att försvaret faktiskt hänger med.
Vår analys
Det som slår mig mest den här veckan är inte enskilda incidenter — det är strukturen bakom dem. USA:s tillslag mot MicroScan och FishHub visar att det internationella cyberförsvaret faktiskt kan agera samordnat och effektivt. Det är uppmuntrande. Men det faktum att verktygen var aktiva i åtta år innan de slogs ut visar också hur lång ledtiden är i den här typen av operationer.
Pwn2Own-resultaten är på sitt sätt lika talande. När etiska hackare kan fjärrstyra en flaggskeppstelefon helt utan fysisk åtkomst, bör det väcka frågor om hur många liknande sårbarheter som aldrig hittas via dessa kanaler — och i stället säljs på den svarta marknaden.
Framåt ser jag AI som en kraftmultiplikator för båda sidor: snabbare sårbarhetsskanning, smartare nätfiskeattacker, men också bättre anomalidetektering och automatiserat försvar. Den som bygger bäst AI-stödd säkerhetsinfrastruktur kommer att ha ett avgörande övertag. Det är ett kapplöpning Sverige och Europa inte har råd att stå utanför.